SCENE-01
加密协议识别与标注
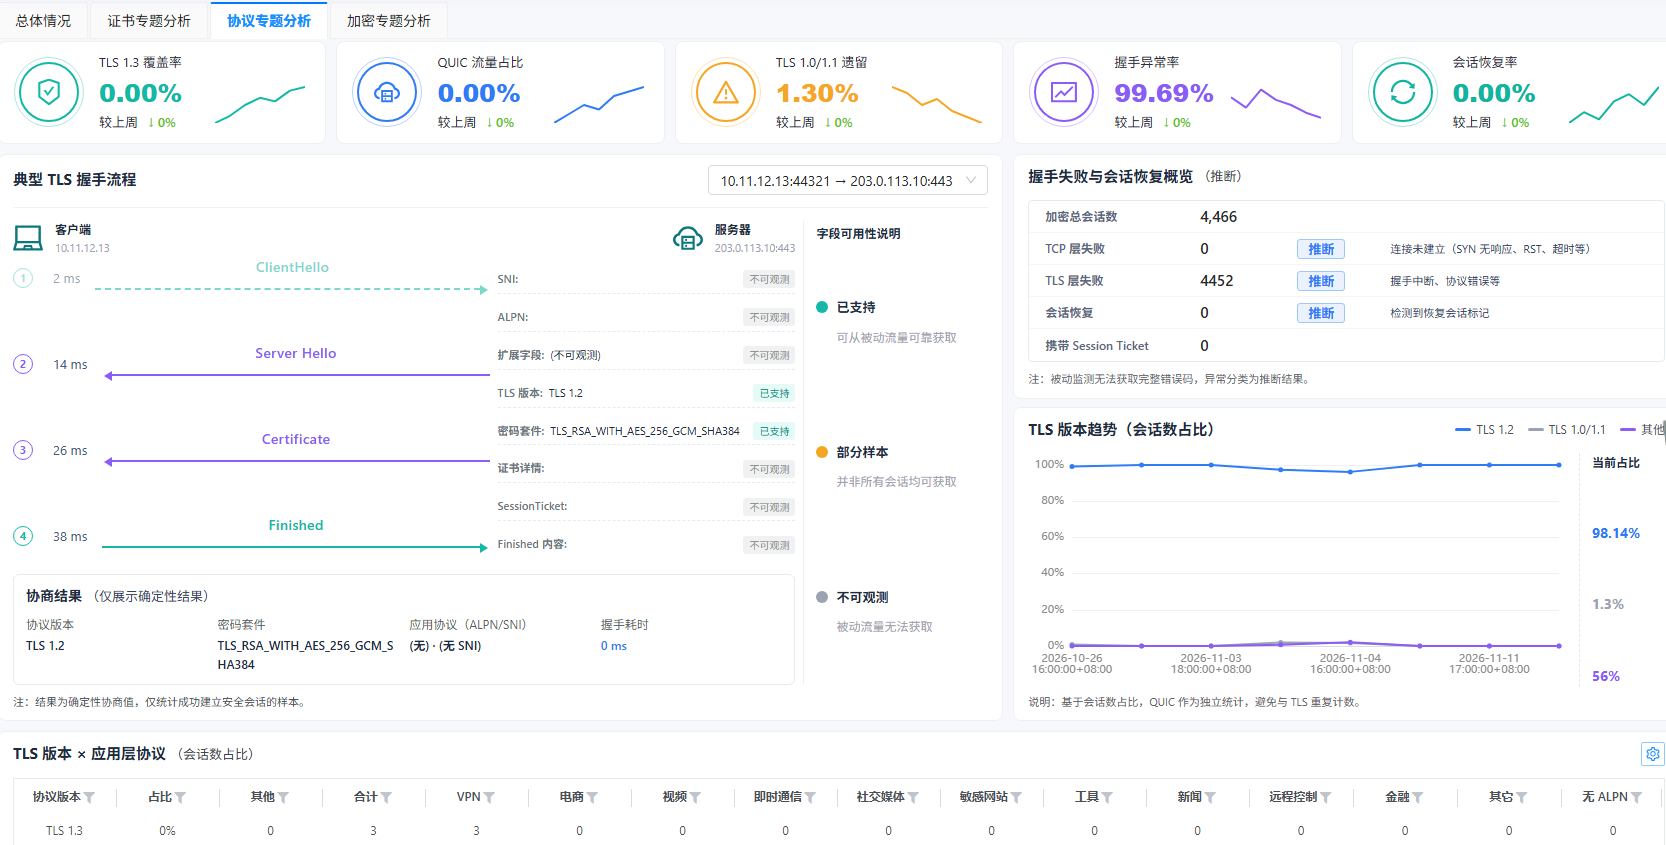
对接实时流量与离线 PCAP,自动区分明文与加密会话,对 IPSec、SSL/TLS 及非标协议打标签,按通信目标、算法、设备多维呈现。
密码安全 · 2026
面向密码流量与加密协议的综合分析平台,自动识别明密流量,对 IPSec、SSL/TLS、公钥参数与数字证书进行多维度检测和异常告警。
随着各类业务系统全面加密化,传统流量监测手段看不到加密通道内部,通信对象是否使用合规密码算法、是否存在弱密钥或问题证书、异常加密会话出在哪里,长期缺少自动化分析工具。平台围绕真实网络流量,把加密协议识别、公钥参数检测、证书安全分析和态势报告拉通到同一套系统,支撑在国产化环境下部署运行。
以下界面截图来自该项目实际交付版本。
对接实时流量与离线 PCAP,自动区分明文与加密会话,对 IPSec、SSL/TLS 及非标协议打标签,按通信目标、算法、设备多维呈现。
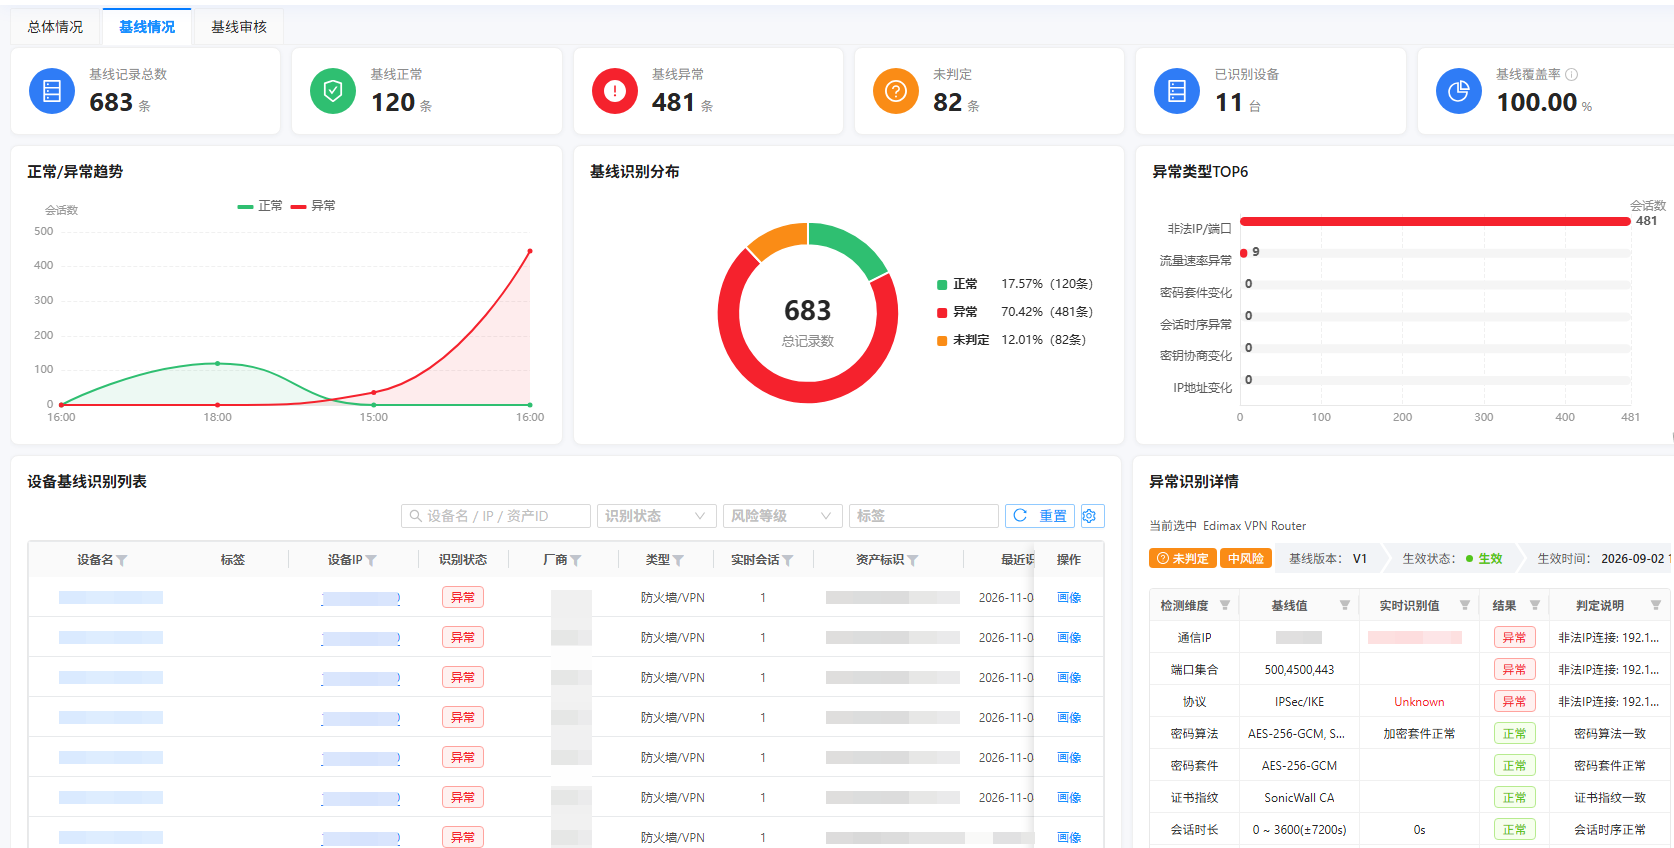
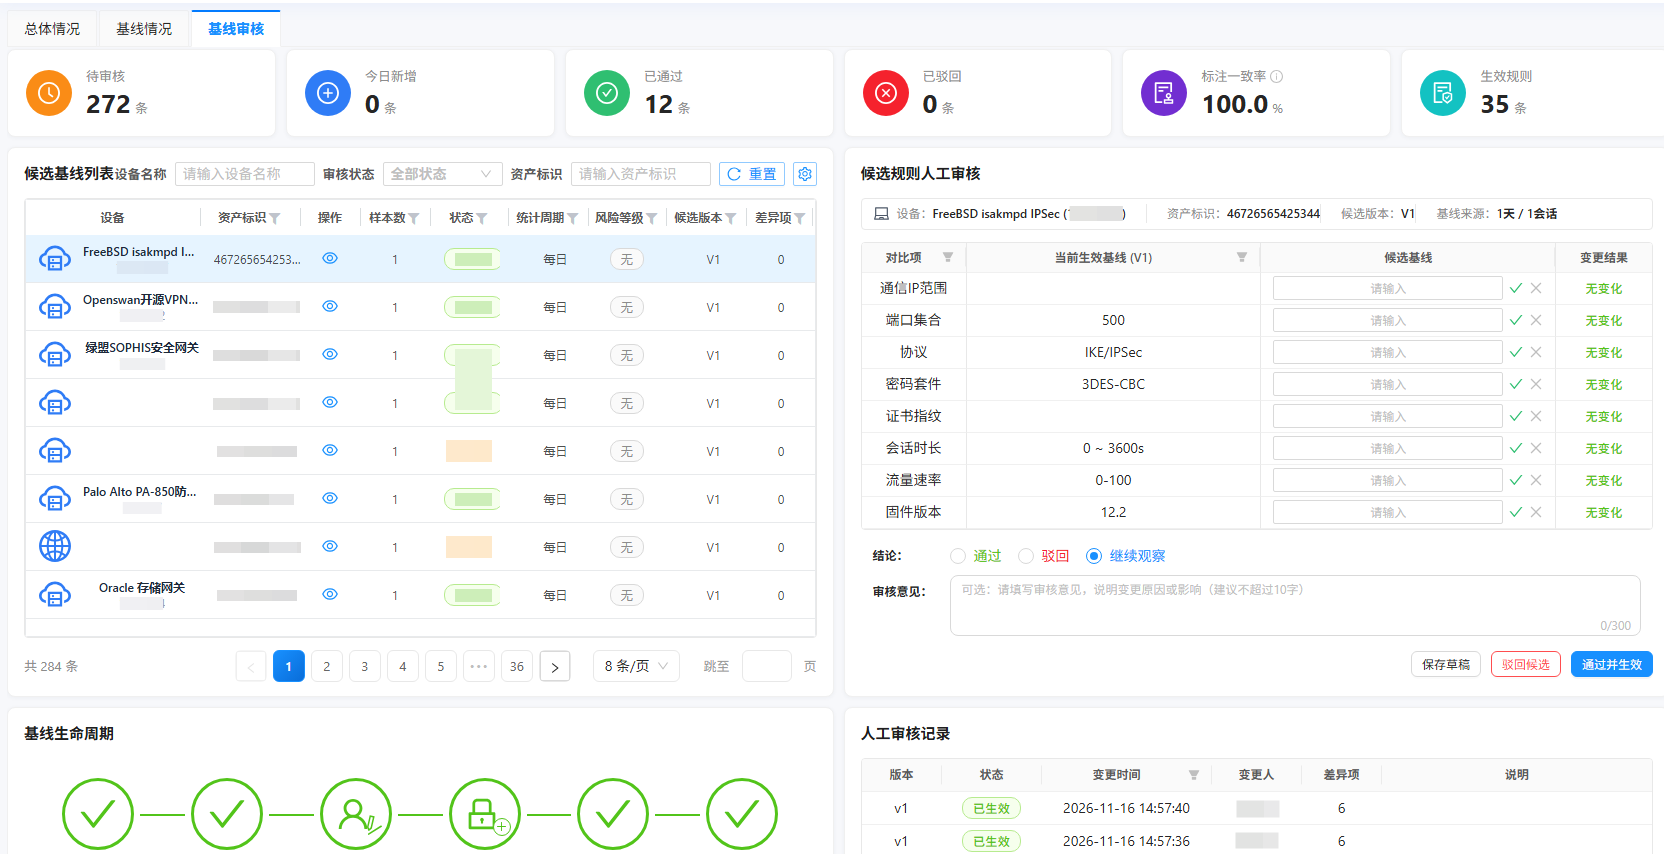
从加密套件、密钥协商参数、会话时序等维度持续比对,异常会话自动告警并定位到具体通信双方。
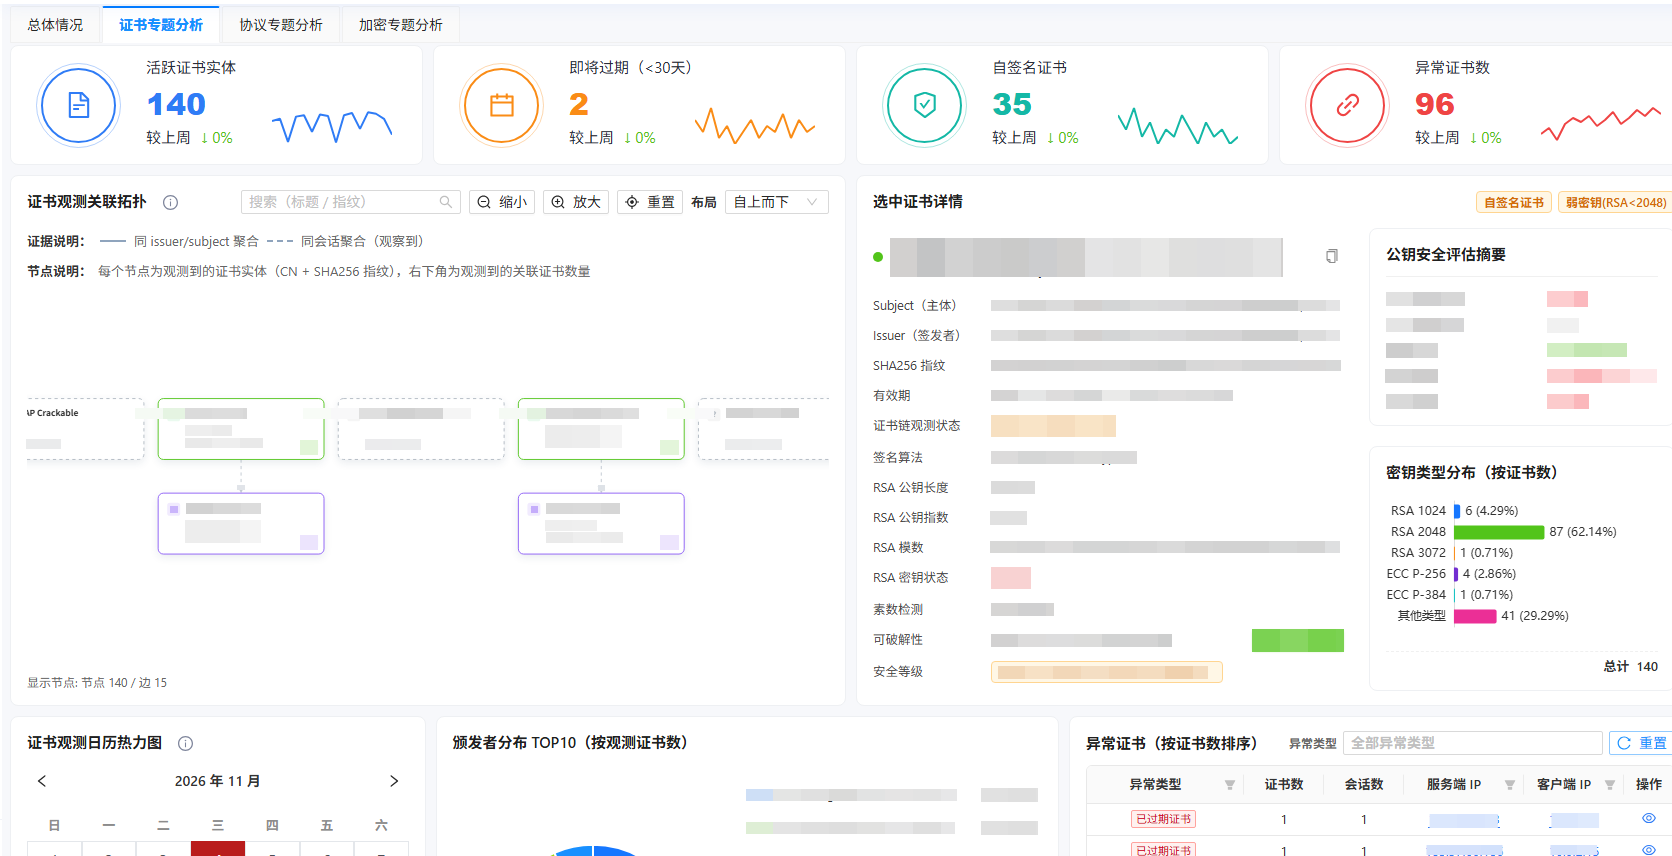
对 RSA、ECC 公钥做弱密钥检测,对证书做自签名识别、链完整性、时效性与密码参数校验。
按时间范围自动生成分析报告;提供 RESTful 与 MCP server 接口,分析能力可被上层系统编排调用。